By 横浜の登録セキュリティプレゼンター
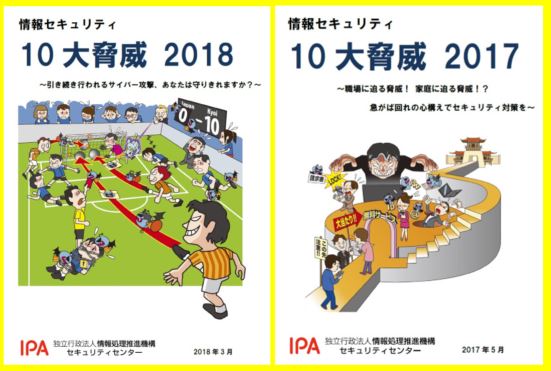
IPA(※01)2018年3月に発行した
情報セキュリティ10大脅威2018について、その前年の
情報セキュリティ10大脅威2017の対比を見ると
情報セキュリティのありかた・その対策の必要性がわかると思います。
※01.IPA 独立行政法人 情報処理推進機構
まず、(個人)のくくりで、
そして(組織)のくくりで2018年と2017年の対比をしてみたいと思います。
| No | 10 大脅威2018:個人 | No | 10 大脅威2017:個人 |
|---|---|---|---|
|
1 |
インターネットバンキングやクレジットカード情報等の不正利用 |
1 |
インターネットバンキングやクレジットカード情報の不正利用 |
|
2 |
ランサムウェア( ※02 ) による被害 |
2 |
ランサムウェア(※02 )による被害 |
|
3 |
ネット上の誹謗・中傷 |
7 |
ネット上の誹謗・中傷 |
|
4 |
スマートフォンやスマートフォンアプリを狙った攻撃 |
3 |
スマートフォンやスマートフォンアプリを狙った攻撃 |
|
5 |
ウェブサービスへの不正ログイン |
4 |
ウェブサービスへの不正ログイン |
|
6 |
ウェブサービスからの個人情報の窃取 |
6 |
ウェブサービスからの個人情報の窃取 |
|
7 |
情報モラル欠如に伴う犯罪の低年齢化 |
8 |
情報モラル欠如に伴う犯罪の低年齢化 |
|
8 |
ワンクリック請求等の不当請求 |
5 |
ワンクリック請求等の不当請求 |
|
9 |
IoT機器の不適切な管理 |
10 |
IoT機器の不適切な管理 |
|
10 |
偽警告によるインターネット詐欺 |
ー |
|
|
ー |
|
9 |
インターネット上のサービスを悪用した攻撃 |
出典: IPA (独立行政法人 情報処理推進機構)
情報セキュリティ10大脅威 (2018 / 2017)
| No | 10 大脅威2018:組織 | No | 10 大脅威2017:組織 |
|---|---|---|---|
|
1 |
標的型攻撃による被害 |
1 |
標的型攻撃による情報流出 |
|
2 |
ランサムウェアによる被害 |
2 |
ランサムウェアによる被害 |
|
3 |
ビジネスメール詐欺による被害 |
ー |
|
|
4 |
脆弱性対策情報の公開に伴う悪用増加 |
ー |
|
|
5 |
脅威に対応するためのセキュリティ人材の不足 |
ー |
|
|
6 |
ウェブサービスからの個人情報の窃取 |
3 |
ウェブサービスからの個人情報の窃取 |
|
7 |
IoT機器の脆弱性の顕在化 |
8 |
IoT機器の脆弱性の顕在化 |
|
8 |
内部不正による情報漏えい |
5 |
内部不正による情報漏えいとそれに伴う業務停止 |
|
9 |
サービス妨害攻撃によるサービスの停止 |
4 |
サービス妨害攻撃によるサービスの停止 |
|
10 |
犯罪 のビジネス化(アンダーグラウンドサービス) |
9 |
攻撃 のビジネス化(アンダーグラウンドサービス) |
|
ー |
|
6 |
ウェブサイトの改ざん( 2017/01 155万のWordPressサイトが改ざんされた) |
|
ー |
|
7 |
ウェブサービスへの不正ログイン |
|
ー |
|
10 |
インターネットバンキングやクレジットカード情報の不正利用 |
2018年版も2017年版に続いて
個人でも、組織でも共通する情報セキュリティ10大脅威の2位に上がっている
ランサムウェア(※02)による被害、2017年ではテレビや新聞で大きく取り上げられていたが、
今年(2018)は、テレビなどで取り上げられたことがないので、
これは下火になった・・・と、勘違いしてはいけないのです。
適切な対処をしていないと、いつでも狙われる・狙われていると考えて行動した方が賢明です。
上の表からもお分かり戴けると思いますが、
2017年に企業が受けた被害のなかで金額が大きかったのは、
特定の組織や個人に攻撃を仕掛ける「標的型攻撃」と、
強制的にファイルを暗号化したりデバイスを動作不能にして身代金を要求する「ランサムウエア」だった。
対策には、社内教育、専用ツールの導入、専門家によるサポートなどが挙げられ、
常に最新の知識と対策を維持するには時間も費用もかかるのですが、
ネットで公開されているIPAの資料を参考にするなどは、
有効な手段だと思います。(以下にダウンロードできる様にしていますのでご活用ください)
テレビや新聞などは、新しい話題をいつでも探しています。
珍しいものでなければ、話題性がない・一般受けしない
一般受けしないものは注目を集められないので、見向きもしません。
でも、
情報セキュリティ10大脅威に上がったものは、多少の順位の変動があるものの
組織のくくりで2017年の9位であった、
攻撃のビジネス化(アンダーグラウンドサービス)が
2018年では10位とそれほど内容が変わるものではないのです。
2018年では、表現が変わり
犯罪のビジネス化(アンダーグラウンドサービス)
となったのは、攻撃がさらに強まり、犯罪化が進んだことの表れではないかと思います。
IPA出典の資料はPDF形式で、
どなたも以下のクリックでご覧いただけますし、そのままダウンロードもできます。
-
情報セキュリティ10大脅威2018 ☚ダウンロードできます。
この傾向は、好ましいことでは決してないのですが、
来年も続くと思います。
そこで、
「ランサムウェア(※02)による被害」ついて、もう少し書いてみたいと思います。
※02. Ransomwareとは、
マルウェア(不正かつ有害に動作させる意図で作成された悪意のあるソフトウェアの総称)の一種。
これに感染したコンピュータは、利用者のシステムへのアクセスを制限する。
この制限を解除するために、
被害者がマルウェアの作者に身代金(ransom、ランサム)を支払うよう要求する。
数種類のランサムウェアは、システムのハードディスクドライブを暗号化し(暗号化ウイルス恐喝)、他の幾種類かは単純にシステムを使用不能にして、利用者が身代金を支払うように促すメッセージを表示する(スケアウェア 利用者に恐怖心をあおり金銭や個人情報を奪うことを目的とした)。
出典:ウキペディア
ランサムウェアによる被害
ランサムウェアの感染の拡大
- パソコンやスマホのファイル暗号化や画面ロックなどの制限をかけ、解除に金銭を要求される
(要求に応じ、金銭を支払ったとしても、暗号化の解除やロックの解除が保証されている訳ではない。相手は犯罪者ですから)
- 組織にあるファイルサーバも暗号化される恐れがある
- ネットワークを介して、OSの脆弱性を悪用し、感染拡大するランサムウェアが登場した
攻撃の手口
- メールの添付ファイルを開かせる
- 悪意のあるウェブサイトへのリンクをクリックさせる
(あらかじめ、
ホームページの脆弱性(※05)を突いてホームページを改ざん(※03)しておき、
そのホームページに訪問したユーザを悪意のあるサイトに誘導する)
※03.2017年01月、
- ホームページを作成・管理するCMSの1つ
WordPressで脆弱性(※05)を突かれ155万サイトが改ざんされた。
改ざんされたサイトは、犯罪の踏み台として使用される。
- 製品の脆弱性を悪用しランサムウェアに感染させる
(インターネット エクスプローラー、
Adobe Flash Player(フラッシュ)、Java等の脆弱性(※05))
ネットワークを介してOSの脆弱性(※05)を悪用し感染させる
(サポートが切れた(※04)古いOS
(Windows XP(2014/4/8終了)、Vista(2017/4/11終了)、など)は脆弱性が発見されても、
アップデートされない為、危険)
いまだシェアの高いWindows7は2020/1/14に延長サポート終了
※04. サポート終了で困ること
- ウイルスやランサムウェアの被害を受けやすくなる(更新プログラムの提供が終了)
- 障害が発生しても根本的な対処ができない
- 最新のソフトウェアやハードウェアが対応しなくなる
まず、
サポート終了で困ることの第1は、更新プログラムの提供が終了してしまうこと。
- ウイルスやランサムウェア(※02)などのマルウェア、
- 大規模な情報漏えい、
- サービス停止を狙った企業や国家に対してのDoS攻撃など、
- セキュリティ被害のニュースを耳にする機会も少なくない。
これらの中には、いわゆる「脆弱性(※05)」を突く攻撃が多く存在する。
※05. 脆弱性とは、簡単に言えば、OS(Windowsなど)や
ソフトウェア(アプリ)などに未修正のまま残っているプログラムの不具合のこと。
これを悪用することで、システムの特権を取得したり、
不正に情報を取得することなどが可能になる。
Windowsにも、こうした脆弱性がいくつか発見されてきました。
発見され次第、
Windows Update経由で配信される更新プログラムによって迅速に修正されてきた。し、
最新の状態へ常にアップデートしておけば、
セキュリティ被害を受ける可能性は限りなく低くなっていた。
しかし、サポートが終了すると、
仮にOSに重大な脆弱性が発見されたとしても、
それを修正するための更新プログラムは基本的に提供されなくなる。
それは、
鍵の壊れた家に住むことと同じようなもので、
住むことができても、いつ泥棒に入られるか、わからない。
「わからない」と書いたのは、理由があります。
例えば、ホームページ オーナーは自分で、
自分のホームページを使うことは少ないので、改ざんには気づかないのと同じです。
セキュリティ対策ソフトを導入しておけば大丈夫――???
そう考える人もいるかもしれないが、それだけで守り切れるとは限らない。
(弱い鍵なら壊して侵入する強引な攻撃もある)
しかも、セキュリティ対策ソフトそのものが、
サポートが終了した後のOSには、動作対応しなくなることもある。
2017年のランサムウェアによる被害の事例/傾向
- 自己増殖型ランサムウェア(WannaCry:ワナクライ ※06)の登場(2017/05)
- OSの脆弱性{MS17-010※07}を悪用し、ネットワーク感染
- 世界的に感染拡大
- 国内の大手企業や地方公共団体などで被害
- 対策れていない機器が継続してWannaCryに感染(2017/11)
- セキュリティ対策が日々進化する一方、攻撃手法も進化(いたちごっこの様に)
- セキュリティ対策ソフトからの検出を回避するものまで現れた
※06. (WannaCrypt, WanaCrypt0r 2.0, Wanna Decryptor, WCryなどの別称)は、Microsoft Windowsを標的としたワーム型ランサムウェア(2017年5月12日から大規模なサイバー攻撃が開始され、150か国の23万台以上のコンピュータに感染し、28言語で感染したコンピュータの身代金として暗号通貨ビットコインを要求する)出典:ウキペディア
※07. マイクロソフト セキュリティ情報 MS17-010 - 緊急(2017/03/15)
ランサムウェア対策一覧
経営者層:組織としての対応体制の確立
- 迅速かつ継続的に対応できる体制(CSIRT(※08)など)構築
- 対策の予算の確保と継続的な対策の実施
システム管理者/パソコン・スマホ利用者
被害の予防
- 受信メールの充分な確認
- ウェブサイトの充分な確認
- OS・ソフトウェアの更新(常に最新版に)
- セキュリティ対策ソフトの導入
- フィルタリングツールの活用
- 共有サーバのアクセス権限の最小化
- バックアップの取得
被害を受けた後の対応
- CSIRT(※)への連絡
- バックアップからの復旧
- 復号ツールの活用
- 影響調査および原因の追究
※08.CSIRT (シーサート: Computer Security Incident Response Team) とは、
組織内の情報セキュリティ問題を専門に扱う、インシデント(事故)対応チーム
出典:ウキペディア
日本のCSIRTは、一般社団法人JPCERTコーディネーションセンター : JPCERT/CC
今回は、ちょっと硬い記事になってしまいましたが、大事なことですので
あなたも充分に気をつけてくださいね。
By 横浜の 登録セキュリティプレゼンター
SSL対策については、以下の記事を参照してください。
SSL化する方法それも低額で、あなたのホームページも必須です
あなたのお客様になってくれるかも知れない人たちを守る為にもSSL化
関連記事ページ
関連記事 ➡ 保護されていません。と表示されない為に必要なこと
関連記事 ➡ SSL必要ない?本当ですか?
関連記事 ➡ SSL化必須です。あなたのお客様を守るために
関連記事 ➡ ホームページのSSL化必須お客様に、あなたも
関連記事 ➡ Googleの警告は常時SSL化を標準対応にすること
関連記事 ➡ Googleが警告する危険なSSL未対応サイト
関連記事 ➡ 脆弱性対策していますか?あなたのホームページ
関連記事 ➡ 脆弱性対策してますか?あなたは大丈夫?
関連記事 ➡ 改ざんの危険性がイッパイあなたのサイト大丈夫?
関連記事 ➡ 無償ツールでチェックが重要です。あなたのパソコン